Mejoras en la CLI de código abierto, la plataforma y la detección.
Esta actualización introduce varias mejoras en el escáner de XSS, en el funcionamiento de la CLI de código abierto y en la creación de reglas de monitoreo.
Esta actualización introduce varias mejoras en el escáner de XSS, en el funcionamiento de la CLI de código abierto y en la creación de reglas de monitoreo.
🛠️ Mejoras de la plataforma
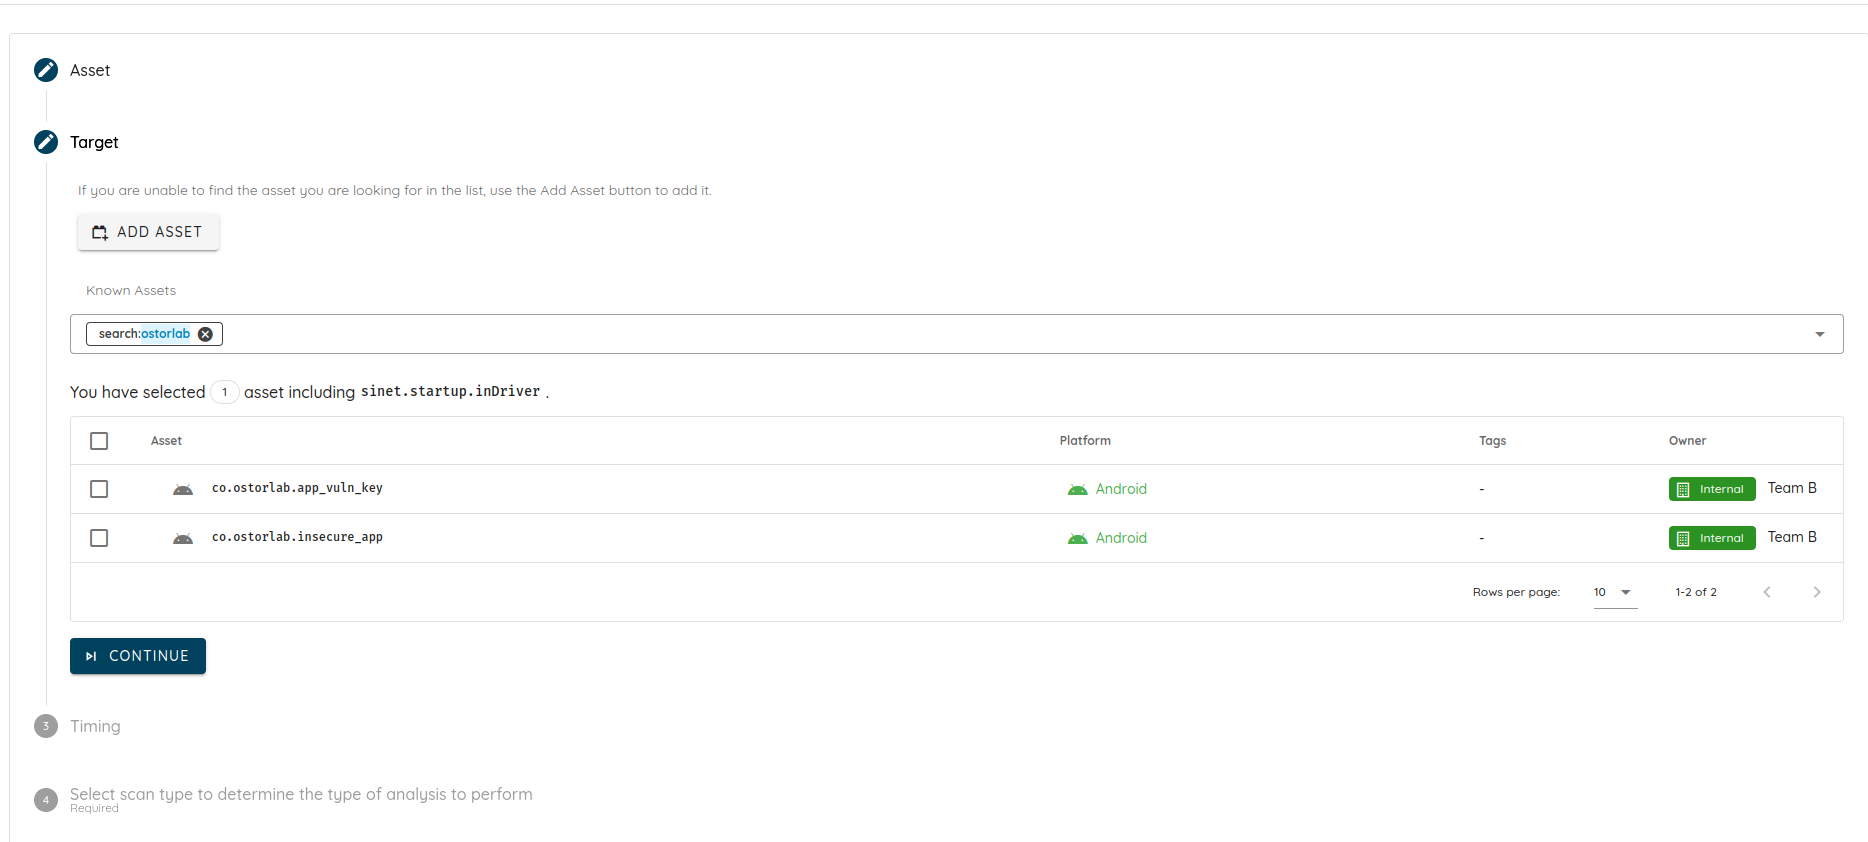
- Se reestructuró el nuevo flujo de creación de reglas de monitoreo para que sea más intuitivo y fácil de usar.
📦 Detección y base de conocimiento
- Se añadió la detección de la vulnerabilidad de escritura fuera de límites en SSL VPN de Fortinet FortiOS.
- Se mejoró el XSS Agent para detectar XSS basado en PostMessage.
🤖 Código abierto
- Se publicó la primera versión de Nebula Agent para persistir mensajes de forma local.
- Se añadió compatibilidad con argumentos primitivos de los agentes en la ejecución de escaneos de la CLI. Puede pasar argumentos con la opción
--arg, por ejemplo:
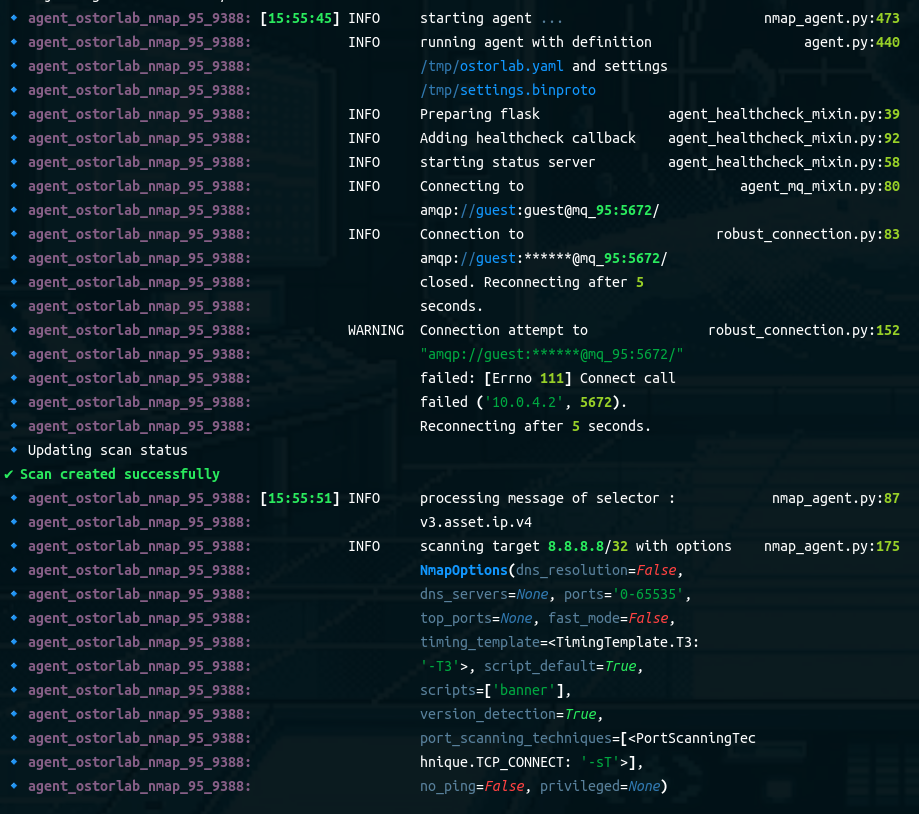
oxo scan run --agent agent/ostorlab/nmap --follow agent/ostorlab/nmap --arg fast_mode:False ip 8.8.8.8
Este comando iniciará un escaneo con el agente Nmap con el argumento fast_mode establecido en False: